
1. 한눈에 보는 핵심 요약 (Executive Summary)
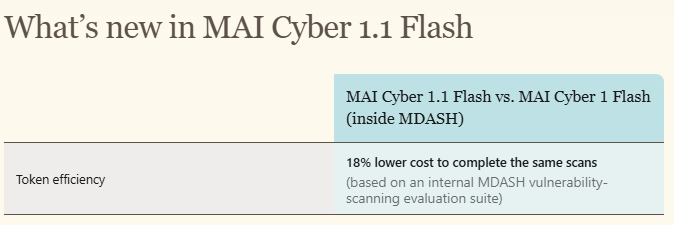
엔터프라이즈 환경에서 보안 취약점 점검을 위해 대형 언어 모델(LLM)을 반복 호출하는 에이전틱(Agentic) 하네스 구조는 막대한 추론 토큰과 비용 문제를 초래한다. Microsoft는 자체 멀티 에이전트 취약점 식별 및 교정 프레임워크인 MDASH(Multi-agent Vulnerability Identification and Remediation Harness) 내부에서 구동되는 보안 특화 모델 MAI Cyber 1.1 Flash를 공개했다. 이 모델은 기존 모델의 취약점 탐지 성능을 유지하면서 스캔 1회당 소모되는 전체 비용을 18% 절감하고, MDASH 전체 스캔 작업의 50% 수준을 소화하도록 설계되었다. 보안 오펜스(공격)와 디펜스(방어)가 머신 스피드로 전환되는 현시점에서, 범용 프론티어 모델에 전적으로 의존하던 보안 스캔 파이프라인을 도메인 특화 경량 MoE(Mixture of Experts) 기반 하네스로 재구성한 실무적 전환점이다.
2. 핵심 개념 및 아키텍처 쉽게 이해하기 (Core Concepts)
MAI Cyber 1.1 Flash는 단순한 범용 챗봇 모델이 아니라, 취약점 점검 프레임워크인 MDASH에 고정 결합된 도메인 특화 실행 엔진이다.
- 도메인 특화 MoE 아키텍처: 총 1,370억(137B) 파라미터 중 활성 파라미터가 50억(5B) 개에 불과한 희소 MoE(Sparse Mixture of Experts) 구조로 동작한다. 범용 추론 능력을 덜어내고 코드 취약점 분석 및 보안 위협 인텔리전스에 라우팅 가중치를 집중시켜, 거대한 모델 용량 대비 실질 연산 자원 소비를 최소화했다.
- 작업 분담 및 다단계 오케스트레이션: 모든 보안 분석 단계를 비싼 프론티어 모델로 돌리는 대신, 일상적인 코드 정적 분석 및 반복 점검의 상당수를 MAI Cyber 1.1 Flash가 맡는다. 비유하자면 특급 외부 보안 컨설턴트를 매번 부르는 대신, 사내 보안 분석관이 1차 필터링과 취약점 재현 환경 구성을 끝내고 극도로 복잡한 추론만 상위 모델로 넘기는 협업 구조다.
- 사이버 허용 모델(Cyber Permissive Model) 기반 설계: 보안 모델 카드가 명시하듯 취약점 발굴, 레드팀 평가, 보안 연구 지원 목적으로 정교하게 파인튜닝되었다. 텍스트 입출력 환경에서 코드베이스 전반의 크래시 트리거 및 비정상 메모리 접근 경로를 추적하는 역량을 MDASH 파이프라인 내에서 단일 체인으로 결합했다.
3. 실험 결과 및 성능 지표 (Benchmark & Results)
원문 및 기술 문서에 명시된 정량적 데이터는 다음과 같다.
| 지표 | 기존 방식 (MAI Cyber 1 Flash 기반) | 개선 방식 (MAI Cyber 1.1 Flash 기반) | 효과 |
| 스캔 1회당 소요 비용 | 기준 비용 (100%) | 사내 MDASH 평가 스위트 기준 18% 절감 | 동일 탐지 수준 유지 하에 스캔당 비용 18% 절감 |
| MDASH 스캔 점유율 | – | 전체 MDASH 스캔 작업의 약 50% 담당 | 비용 효율적 특화 모델로 보안 워크로드 대규모 분산 |
| 후속 스캔 프로필 선호도 | – | 첫 사용 고객 후속 스캔 10회 중 약 9회 선택 | 타 프로필 대비 90% 수준의 지속 활용률 기록 |
| CyberGym-E2E (벤치마크) | – | S3 = 41.68% (헤드라인 역량) | 엔드투엔드 취약점 분석 기준선 확립 |
| CyberGym target-crash | – | 71.70% (Exploitation) | 타깃 크래시 재현 및 취약점 입증 능력 확보 |
(출처: Microsoft AI 공지 및 MAI-Cyber-1.1-Flash Model Card)
4. 연구의 한계점 및 주의할 점 (Limitations)
- 제한적 접근 권한 및 결합성: 범용 Azure OpenAI 엔드포인트처럼 단독 호출 가능한 API가 아니며, 사전 검증된 고객에 한해 MDASH 플랫폼 내부에서만 통합 제공된다.
- 정량적 벤치마크의 범위 한계: 발표된 18% 비용 절감 수치는 Microsoft 사내 MDASH 평가 스위트 환경에서 측정된 값이며, 조직별 코드베이스 규모, 사용 라이브러리 구조, 점검 빈도에 따라 실질 절감 폭에 편차가 발생할 수 있다.
- 자동 수정(Remediation)의 검증 부하: 취약점 식별(Identification) 성능이 높아지더라도 이를 패치하는 과정에서 발생하는 신규 사이드이펙트나 오탐(False Positive)을 검토하기 위해 여전히 보안 엔지니어의 최종 확인 절차가 병목으로 작용한다.
5. 엔터프라이즈 아키텍트의 실무 인사이트 (“So What?”)
클라우드 인프라 & 비용 (Azure / Cloud Infrastructure)
- 범용 LLM 단일 파이프라인 탈피: 기업 보안 점검 파이프라인에서 GPT-4o 등 대형 고비용 모델을 전수 스캔에 사용하는 방식은 토큰 비용의 기하급수적 증가를 유발한다. 활성 파라미터가 작고 압축된 도메인 특화 MoE(5B Active) 모델을 프런트엔드 스캔 엔진으로 전진 배치하면, 인프라 추론 비용을 20% 가까이 방어하면서 대규모 리포지토리의 주기적 스캔 주기를 단축할 수 있다.
보안 & 아키텍처 연동 (RAG & LLMOps Integration)
- 사이버 허용 모델의 거버넌스 및 시스템 가드레일 분리: 취약점 재현 및 익스플로잇 가능성을 분석하는 특화 모델은 일반적인 LLM의 안전(Safety) 필터와 충돌할 가능성이 높다. 따라서 취약점 분석용 모델은 RAG 파이프라인의 일반 챗봇 영역과 엄격히 네트워크 및 컨텍스트 격리(VNet, IAM 분리)를 적용하고, 생성된 취약점 리포트가 외부에 무단 노출되지 않도록 전용 암호화 저장소에 보관해야 한다.
실무 적용 가이드 (Enterprise Implementation Checklist)
- [ ] 보안 스캔 워크로드 프로파일링: CI/CD 파이프라인 내 정적/동적 보안 분석 워크로드 중 범용 프론티어 모델 호출 비중과 특화 소형 모델(SLM/MoE)로 대체 가능한 작업군을 분류할 것.
- [ ] MDASH 및 보안 에이전트 승인 절차 점검: Microsoft의 신규 보안 특화 모델 활용을 위해 조직의 MDASH 접근 권한 신청 및 엔터프라이즈 보안 감사 정책(Audit Logging) 준수 여부를 검토할 것.
- [ ] 원자적 취약점 패치 검증 절차(Human-in-the-Loop) 수립: AI 모델이 제안한 취약점 패치 코드를 즉시 프로덕션에 병합하지 않고, 샌드박스 빌드 테스트 후 보안 담당자가 승인하는 2단계 게이트를 구성할 것.
References:
- Sharper findings and fewer tokens inside MDASH: MAI Cyber 1.1 Flash (https://microsoft.ai/news/mai-cyber-1-1-flash/)
- MAI-Cyber-1.1-Flash Model Card (https://microsoft.ai/pdf/MAI-Cyber-1.1-Flash%20ORA%20Model%20Card.pdf)
[Naver] #Microsoft, #MAICyber, #MDASH, #클라우드보안, #사이버보안, #AI보안, #취약점점검, #엔터프라이즈아키텍처, #MoE모델, #LLMOps, #인프라비용절감, #소프트웨어엔지니어링 [Medium] #Cybersecurity, #EnterpriseArchitecture, #CloudCostOptimization, #LLMOps, #MicrosoftAI [LinkedIn] #Cybersecurity #EnterpriseAI #CloudInfrastructure #ApplicationSecurity #LLMOps