
1. 한눈에 보는 핵심 요약 (Executive Summary)
- 핵심 기술적 문제: 엔터프라이즈 기업 내 AI 에이전트 수가 급증함에 따라, 지사/자회사 간 서로 다른 Microsoft Entra 테넌트, 파편화된 데이터 스토어, 구별되는 규제 프레임워크 및 예산 통제 요구사항이 충돌함. 모든 데이터와 에이전트 상태를 중앙 테넌트로 단일화하는 방식은 격리된 경계를 허물고 보안/데이터 유출 위험을 고조시키는 한계가 있음.
- 연구/발표의 중요성: 본 기술 블로그는 연합형 에이전트 팩토리(Federated Agent Factory) 아키텍처 패턴을 제시함. 중앙 통제 테넌트는 보안 표준, 배포 템플릿, 거버넌스 뷰를 총괄하고, 개별 자회사 테넌트는 비즈니스 데이터, Entra ID, 에이전트 런타임 제어권을 로컬에 유지함으로써 테넌트 경계를 침범하지 않고 멀티테넌트 환경 전반에서 AI 에이전트를 안전하게 거버넌스할 수 있는 청사진을 제공함.
2. 핵심 개념 및 아키텍처 쉽게 이해하기 (Core Concepts)
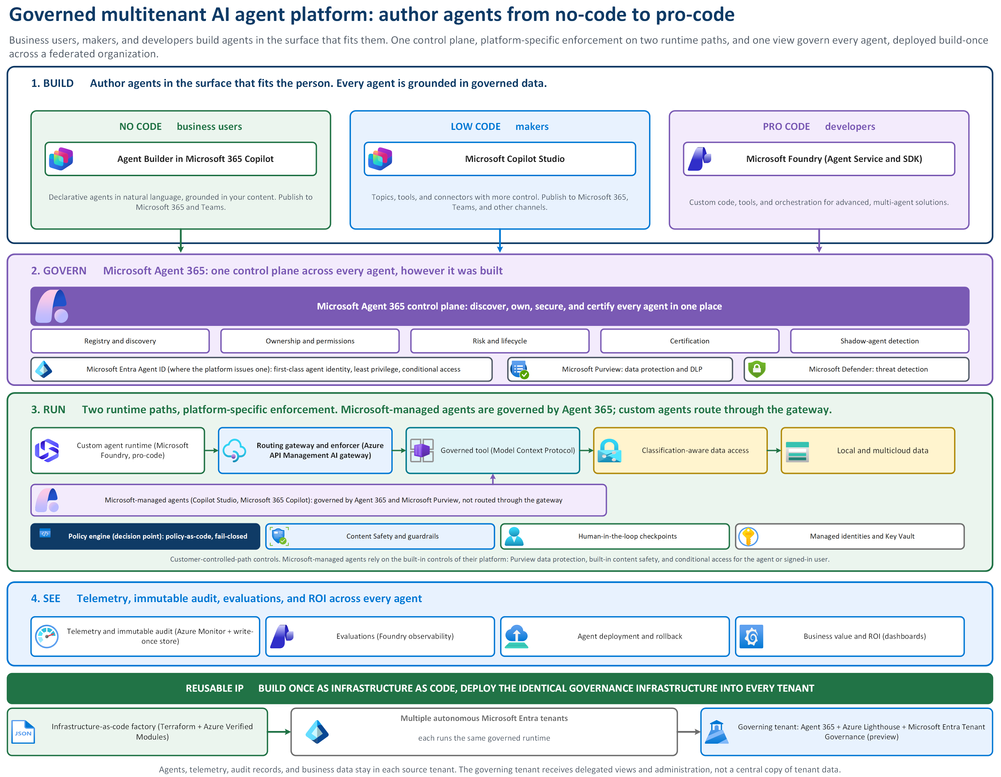
연합형 에이전트 팩토리의 5대 아키텍처 원칙
- 데이터가 아닌 거버넌스의 중앙화 (Centralize governance, not tenant data): 중앙 테넌트는 표준 및 파이프라인 관리만 담당하고, 실제 운영 에이전트, 비즈니스 데이터, Entra ID 및 텔레메트리는 개별 자회사 테넌트에 국한시켜 중앙 시스템 장애가 전체 자회사의 데이터 유출로 확산하는 것을 방지함.
- 에이전트 전용 명확한 정체성 부여 (Microsoft Entra Agent ID): 에이전트에 하드코딩된 시크릿이나 공용 서비스 주체(Service Principal)를 할당하는 대신, 단일 테넌트 기반의 Entra Agent ID를 부여함. 중앙에서 보안 블루프린트를 발행하면 각 자회사 테넌트 내에 로컬 에이전트 ID가 인스턴스화됨.
- 거버넌스형 도구 추상화 (Governed Tools via MCP): 에이전트에 직접적인 DB 접근 권한을 부여하지 않고,
invoice.lookup,sop.search와 같이 입출력 타입이 정의된 Model Context Protocol (MCP) 서버 기반 도구 계약(Typed Contract)으로 기능을 격리함. - 런타임 정책 강제 (Runtime Policy Enforcement): 설계 시점의 리뷰에만 의존하지 않고, 에이전트 실행 시 호출자, 에이전트 식별자, 데이터 보안 등급, 인라인 승인 필요 여부 등을 정책 결정 지점(PDP) 및 강제 지점(PEP)을 통해 매 액션마다 동적으로 검증함.
- 통합 관제 및 ROI 측정 (Observe Quality, Security & Value): 에이전트의 단순 정상 응답(HTTP 200)을 넘어 업무 완료율, 도구 선택 정확도, 지출 비용 대비 절감된 수동 작업량(ROI)을 실시간 추적 및 평가함.
기술 메커니즘의 직관적 비유
비유: 글로벌 프랜차이즈 본사(중앙 거버넌스)와 지역 매장(자회사 테넌트)의 관계와 같음. 본사는 매뉴얼, 위생 기준, 보안 가이드라인(블루프린트)만 제공하고, 각 매장은 고유한 출입증(Entra Agent ID)과 자체 금고(데이터 스토어)를 직접 관리함. 각 매장의 직원(에이전트)은 본사 직속 데이터베이스를 여는 대신, 규격화된 키오스크 인터페이스(MCP)만을 통해서만 지정된 업무를 수행함.
3. 실험 결과 및 성능 지표 (Benchmark & Results)
본 문서에서 제시하는 멀티테넌트 거버넌스 프레임워크는 이론적 개념에 그치지 않고, 시스템 수준의 성능, 가용성, 신뢰성 제어를 위한 명확한 정량·정성적 아키텍처 운영 지표를 내재화하고 있음.
| 지표 항목 | 기존 개별 구현 방식 | 연합형 에이전트 팩토리 적용 방식 | 효과 및 메커니즘 |
| 에이전트 신원 관리 (Identity) | 공유 시크릿 또는 범용 서비스 주체 사용 | Microsoft Entra Agent ID 개별 부여 | 에이전트별 독자적 권한 스코프 및 감사 이력 확보, 자격 증명 유출 위험 차단 |
| 도구 연결 방식 (Tool Access) | 광범위한 DB 연결 및 직접 쿼리 실행 | 타입화된 MCP (Model Context Protocol) 계약 | 최소 권한 원칙(Least-privilege) 강제, 스키마 노출 최소화 |
| 게이트웨이 장애 대처 (Resilience) | PDP 연결 끊김 시 전체 트랜잭션 중단 | TTL 기반 렌더링 정책 캐싱 (Fail-closed) | 제어 영역 장애 시 캐시된 정책으로 한시 운영, 고위험 액션은 즉시 차단 후 감사 로그 생성 |
| 배포 및 롤백 (Deployment) | 가속 및 인프라 수정에 따른 서비스 중단 | 불변 아티팩트 핀 설정 및 포인터 교체 | 평가 수치 저하 또는 정책 위반 시 지연 없는(Zero-delay) 즉시 이전 버전 롤백 가능 |
(참고: 원문은 시스템 아키텍처 패턴 가이드라인으로, 단일 벤치마크 수치 대신 런타임 제어 및 운영 메커니즘 중심의 정량적 제어 수치를 정의함)
4. 연구의 한계점 및 주의할 점 (Limitations)
- 프리뷰 기능 의존성: 본 아키텍처를 구성하는 주요 컴포넌트 중 Microsoft Entra Tenant Governance, 멀티테넌트 에이전트 관리, Azure API Management 전용 AI Gateway 티어 등 일부 기능이 현재 프리뷰 상태임. 이로 인해 리전별 제공 여부 및 SLA 커밋에 제약이 존재할 수 있음.
- 프로코드(Pro-code) 대 노코드(No-code) 제어 이원화: Microsoft Foundry 기반의 프로코드 에이전트는 커스텀 AI Gateway를 강제 통과시키는 네트워크 제어가 가능한 반면, Copilot Studio 및 M365 Copilot 등 노코드/매니지드 에이전트는 플랫폼 기본 내장 통제 기능(Agent 365, Purview)에 의존하므로 통합 거버넌스 레이어 구성 시 적용 방식이 이원화됨.
- 정책 캐싱 시의 트레이드오프: 컨트롤 플레인 장애에 대비한 캐시 기반 PDP 판단 방식은 가용성을 보장하지만, TTL(Time-to-Live) 기간 내 즉각적인 정책 철회가 이뤄지지 않을 위험이 있음. 따라서 최상위 고위험(Highest-risk) 데이터 액션은 캐싱 대상에서 예외 처리해야 함.
5. 엔터프라이즈 아키텍트의 실무 인사이트 (“So What?”)
클라우드 인프라 & 비용 (Azure / Cloud Infrastructure)
- 중앙화된 토큰/비용 거버넌스: APIM AI Gateway 및 Agent 365 제어판을 통해 각 자회사 테넌트별, 에이전트별 토큰 소비량 및 모델 호출 비용을 중앙에서 집계함.
- IaC 기반 스탬프 배포 (Infrastructure-as-Code): Bicep/Terraform 스크립트를 이용해 동일한 거버넌스/enforcement 인프라를 신규 테넌트에 스탬프 찍듯 자동화 배포함으로써, 자회사 확장 시 발생하는 초기 인프라 구축 비용을 획기적으로 낮춤.
보안 & 아키텍처 연동 (RAG & LLMOps Integration)
- 분류 인지형 데이터 접근 레이어 (Classification-aware Data Layer): 에이전트가 MCP 도구를 통해 데이터에 접근할 때, 호출자의 권한 등급과 데이터의 보안 레이블(Microsoft Purview 연동)을 비교 검증함. 허가되지 않은 데이터 등급의 경우 툴 수준에서 반환을 즉각 차단함.
- 불변 감사 저장소(Immutable Audit Store) 및 OpenTelemetry 연동: 모든 에이전트 상호작용은 상관관계 ID(Correlation ID)가 포함된 OpenTelemetry 트레이스로 기록되며, 위변조가 불가능한 감사의 흔적으로 보존되어 금융/공공 등 고도의 컴플라이언스 환경을 충족함.
실무 적용 가이드 (Enterprise Implementation Checklist)
- [ ] Entra Agent ID 채택 검토: 서비스 주체 기반으로 구동 중인 기존 AI 에이전트 목록을 식별하고, Entra Agent ID 기반으로의 전환 계획 수립.
- [ ] MCP 규격 도구 인터페이스 전환: DB/REST API에 직접 연결된 에이전트 연결 방식을 입출력 형식이 검증된 MCP (Model Context Protocol) 서버 인터페이스로 래핑.
- [ ] AI Gateway 도입 및 에그레스 차단: Azure Foundry 기반 프로코드 에이전트의 모델 엔드포인트를 APIM AI Gateway로 일괄 재지정하고, 직접적인 인터넷 에그레스(Egress) 네트워크 차단 정책 적용.
- [ ] 카나리/블루-그린 배포 수립: 런타임 수치 저하(Regression) 발생 시 이전 불변 아티팩트 버전으로 포인터만 즉시 변경하는 자동 롤백 파이프라인 구성.
References:
- Build and govern AI agents across a multitenant organization (https://techcommunity.microsoft.com/blog/azurearchitectureblog/build-and-govern-ai-agents-across-a-multitenant-organization/4559921)